Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
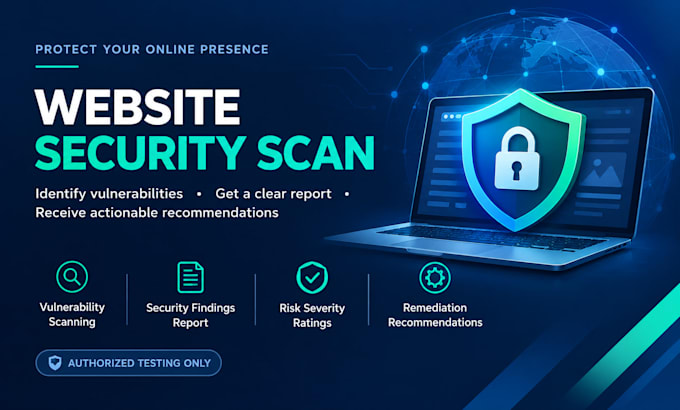
Realizaré un escaneo de seguridad autorizado para ayudar a identificar posibles vulnerabilidades y debilidades en tu presencia en línea.
Mi servicio incluye:
Este servicio puede ayudar a dueños de negocios, bloggers y operadores de aplicaciones web a comprender mejor los riesgos de seguridad potenciales.
Qué recibirás: Un informe de seguridad estructurado que detalle los hallazgos y los pasos de remediación sugeridos, según el paquete que elijas.
Importante: Debes ser propietario del objetivo o contar con permiso explícito para autorizar las pruebas. Proporciona la URL objetivo y confirma tu autorización antes de empezar. Las pruebas se mantendrán dentro del alcance acordado. Ningún escaneo puede garantizar la detección de todas las vulnerabilidades. Las correcciones no están incluidas a menos que se acuerde por separado.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Cybersecurity Enthusiast
Idiomas
Traducción automática
