Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero DevSecOps, Kubernetes, endurecimiento de Linux y firewalls
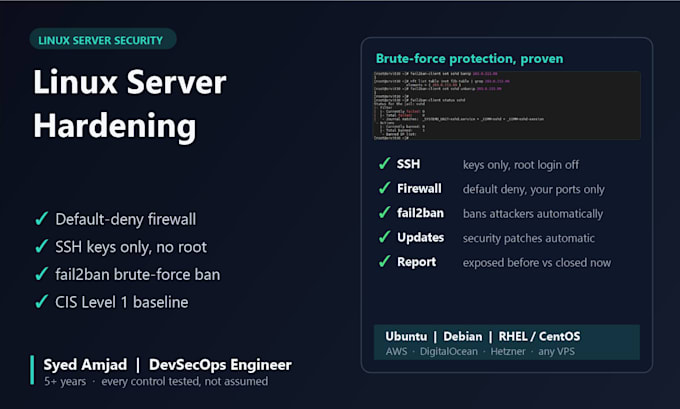
¿Necesitas un servidor Linux seguro desde el primer día, o ya expuesto a bots? Configuraré, aseguraré y endureceré tu VPS o servidor en la nube sin bloquearte.
Qué hago:
Cada cambio se respalda con copia de seguridad y se prueba primero, para que tu sitio permanezca en línea.
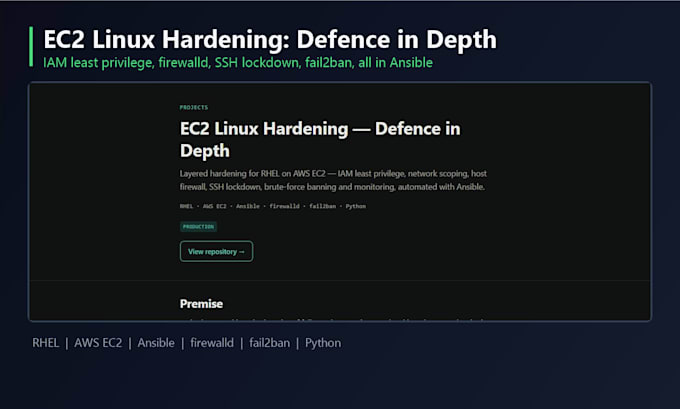
Por qué yo: construí una plataforma de automatización de firewall de producción para una gran flota de Linux (iptables, ipset, Python, Ansible) con respaldo y reversión en cada despliegue. Hizo que los despliegues fueran 3x más rápidos.
Funciona con: Ubuntu, Debian, CentOS y RHEL en AWS, DigitalOcean, Hetzner, Linode o cualquier VPS.
Por favor envíame un mensaje antes de pedir para poder revisar tu servidor y sugerir el paquete adecuado.
Servidor:
Servidor privado virtual
•
Nginx
•
Servidor web
Sistema operativo:
Linux
•
Unix
Traducción automática
¿Perderé acceso a mi servidor durante el endurecimiento?
No. Mantengo una segunda sesión abierta, pongo en lista blanca tu IP primero y aplico cambios en el firewall con reversión automática si se cae la conexión.
¿Necesitas acceso root?
Un usuario sudo temporal es suficiente. Puedes eliminarlo tan pronto como termine el trabajo, y te recordaré hacerlo.
Mi servidor corre Docker. ¿El firewall romperá mis contenedores?
No. Docker gestiona sus propias reglas iptables, así que filtro el tráfico de los contenedores en la cadena DOCKER-USER y pruebo cada puerto publicado antes de entregarlo.