Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
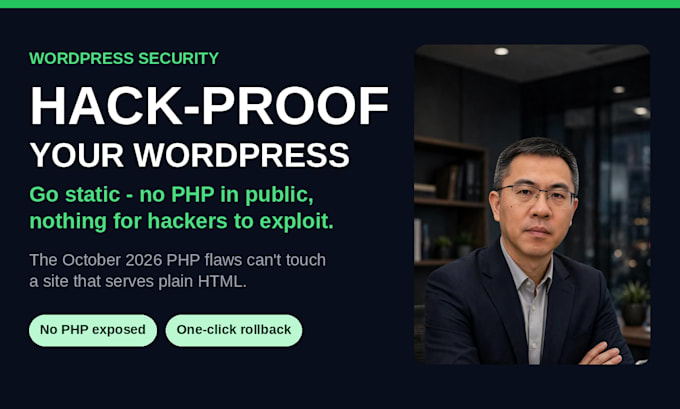
En octubre de 2026, dos fallos RCE no autenticados en PHP (CVE-2026-109618/109619, CVSS 9.2) ponen en riesgo cada sitio de WordPress. Actualizar WordPress no parchea PHP, y los plugins de seguridad no pueden ayudar, porque el ataque ocurre antes de que se ejecute el código de tu sitio.
La solución estructural: dejar de servir PHP al público.
Soy el desarrollador de Pinery Static, un plugin que exporta tu sitio de WordPress a HTML puro y lo despliega en Cloudflare Pages. Con este servicio hago toda la conversión por ti:
- Exportación completa + despliegue de tu sitio como HTML estático
- Tu propio dominio cambiado a la copia estática
- Comentarios, búsqueda y formularios siguen funcionando
- WooCommerce soportado (Premium): páginas de productos estáticas, precios en vivo y checkout
- Reversión con un clic, nada de WordPress se cambia
Seguirás editando en WordPress exactamente igual que antes: permanece en tu hosting como back-end. Los visitantes (y los atacantes) solo se encontrarán con archivos estáticos: nada de PHP, nada que explotar.
Nota honesta: el back-end aún necesita sus actualizaciones. Lo que desaparece es la superficie de ataque pública.
Envíame un mensaje antes de ordenar si no estás seguro: contesto rápido.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
WordPress to Static Site Specialist Cloudflare Pages
Idiomas
Traducción automática
Traducción automática
¿Es un sitio estático más seguro que un sitio regular de WordPress?
Nota de seguridad: un sitio estático no ejecuta PHP en público; vulnerabilidades como los RCE del núcleo de PHP de octubre de 2026 (CVE-2026-109618/109619, CVSS 9.2) no tienen nada que explotar en tu sitio en vivo.
¿Aún necesito actualizar WordPress y PHP?
Sí. Tu WordPress se mantiene en línea como back-end (administración, formularios, características dinámicas) y debe mantenerse parcheado. Lo que elimina la conversión es la superficie de ataque pública: los visitantes y los atacantes nunca tocan PHP.
¿Seguirán funcionando mis formularios, comentarios y la tienda?
Sí. Los comentarios, la búsqueda y los formularios se proxian de vuelta a tu WordPress (Estándar y superior). Las páginas de productos de WooCommerce quedan estáticas mientras los precios, stock, carrito y checkout permanecen en vivo (Premium).
¿Qué necesitas de mí para empezar?
Acceso de administrador de WordPress y una cuenta de Cloudflare. Para Estándar/Premium, una licencia Pinery Static Plus/Pro (disponible en pinery.pro) — responde primero y te confirmaré exactamente lo que tu sitio necesita.
¿Qué pasa si algo sale mal?
Nada dentro de WordPress se modifica con el cambio, y volver atrás es un clic: tu dominio vuelve a ser servido por WordPress en segundos.