Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Buscas crear un laboratorio de SOC/SIEM completamente funcional para entrenamiento, aprendizaje o demostraciones a clientes?
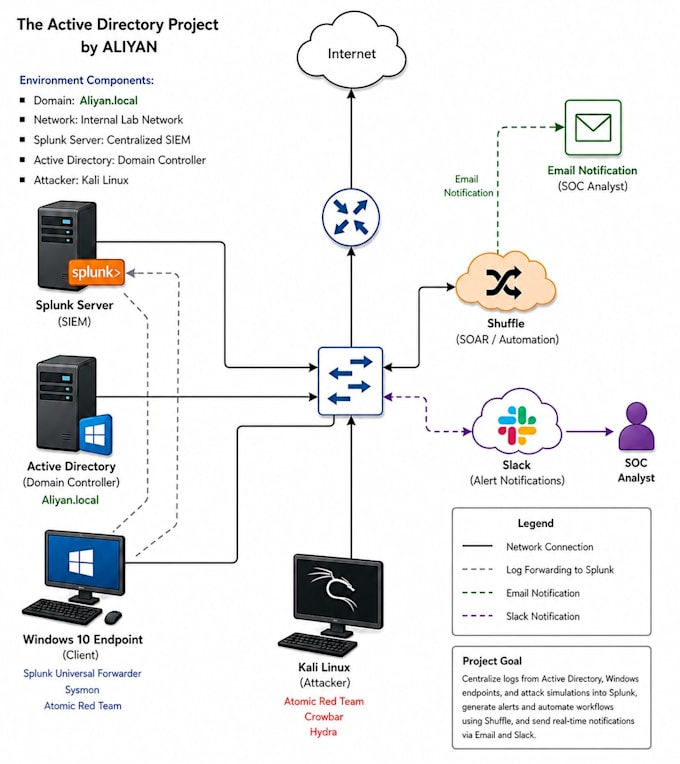
Me especializo en configurar entornos completos de Security Operations Center (SOC), desde la configuración del servidor hasta la integración completa de logs y alertas en tiempo real.
Lo que ofrezco:
Instalación y configuración de SIEM (Elastic Stack / Splunk)
Integración de fuentes de logs (Windows, Linux, Sysmon, dispositivos de red)
Configuración de detección de ataques en Active Directory
Reglas de detección personalizadas y alertas en tiempo real (Slack/Email vía SOAR)
Creación de dashboards para visibilidad y monitoreo
Despliegue en la nube (AWS)
¿Por qué elegirme?
Tengo experiencia práctica en construir laboratorios de SOC desde cero, incluyendo detección de ataques de fuerza bruta, monitoreo de endpoints y simulaciones de ataques en Active Directory usando herramientas como Splunk, Shuffle SOAR y Elastic Stack. Me enfoco en configuraciones limpias, funcionales, documentadas y fáciles de entender.
Ideal para:
Contáctame antes de ordenar si tienes requisitos personalizados. ¡Estoy feliz de adaptar el paquete a tus necesidades!



_compressed_ph8nsb.jpg)