Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Soporte confiable en desarrollo web y ciberseguridad para tus proyectos
Pipeline de CI/CD en GitHub Actions que prueba, escanea y despliega tu app en cada push, y bloquea el despliegue si algo falla.
La mayoría de las pipelines solo construyen y despliegan. Yo creo pipelines de DevSecOps, donde cada push debe pasar controles de seguridad antes de llegar a producción.
LO QUE CONFIGURO
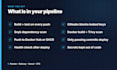
- Flujo de trabajo en GitHub Actions: instalar, lint, probar, construir
- Escaneo de secretos con Gitleaks, para que una API filtrada falle en la construcción
- Escaneo de dependencias con Snyk o npm audit
- Construcción de imagen Docker con escaneo de CVE usando Trivy
- Push a Docker Hub o GitHub Container Registry
- Despliegue en Render, Railway, Vercel o un VPS, ligado al commit que pasó
- Verificación de estado que confirma que la nueva versión está activa
LO QUE RECIBES
- Archivos de workflow en tu repositorio
- Secretos en GitHub Secrets, nunca en el código
- Una guía rápida para leer y volver a ejecutar la pipeline
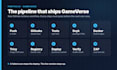
PORTAFOLIO: mi plataforma GameVerse se despliega a través de esta pipeline exacta. Ejecuta Gitleaks, Snyk, Docker, Trivy, un despliegue gated en Render, y luego un escaneo OWASP ZAP del sitio en vivo.
Envíame tu repo y dónde se despliega. Te diré qué necesita antes de que hagas tu pedido.
Traducción automática
¿Mi app necesita estar dockerizada primero?
No para Básico. Estándar y Premium construyen una imagen, así que si aún no tienes Dockerfile, pide mi gig de Dockerfile junto con este, o envíame un mensaje para una cotización combinada.
¿Las escaneos de seguridad romperán mi build?
Solo si encuentran vulnerabilidades por encima de un umbral que acordamos, como CVEs críticos. No te inundaré de alertas, y explico cada hallazgo en el gate.


