Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Realizaré una auditoría de seguridad profesional de tus contratos inteligentes de Solidity y rust para identificar vulnerabilidades, fallos lógicos, problemas de control de acceso y patrones de implementación riesgosos. Recibirás un informe de auditoría claro, con niveles de severidad y recomendaciones accionables para ayudarte a asegurar tu proyecto de EVM, DeFi, token, NFT, staking o Web3 antes del despliegue.


Herramientas:
MythX
•
Slither
•
Truffle
Los servicios de criptomonedas se centran de manera exclusiva en el desarrollo y la programación. No se debe compartir información confidencial ni claves privadas con otras personas.
Traducción automática
Qué necesitas para empezar?
Código fuente del smart contract o repositorio, versión de Solidity/compilador, documentación del proyecto, objetivo/red de despliegue y una breve explicación del comportamiento esperado.
¿Qué vulnerabilidades verificas?
Reviso control de acceso, reentrancy, problemas de autorización, errores lógicos, llamadas externas inseguras, problemas aritméticos/económicos, preocupaciones de front-running, problemas de inicialización y otros riesgos de seguridad en Solidity/EVM relevantes para el proyecto.
¿Recibiré un informe de auditoría?
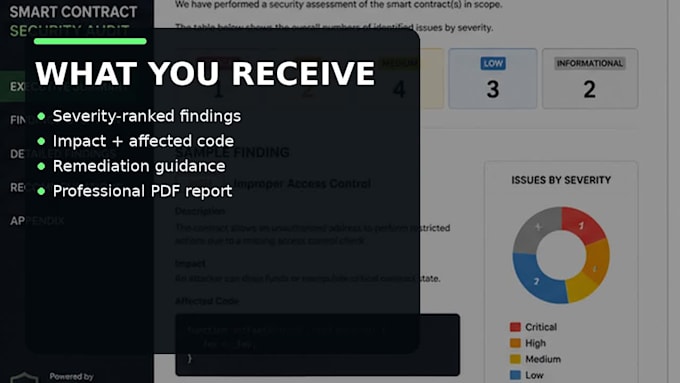
Sí. Recibirás un informe estructurado en PDF que contiene hallazgos, severidad, impacto y recomendaciones de remediación.
¿Auditas protocolos DeFi?
Sí, dependiendo de la complejidad. Por favor, contáctame antes de ordenar para préstamos, AMMs, vaults, staking, sistemas dependientes de oráculos o protocolos multi-contrato.
¿Puedes verificar mis correcciones después?
Sí. Los paquetes Standard y Premium pueden incluir una revisión posterior a la remediación.
¿Una auditoría garantiza que mi contrato no puede ser hackeado?
No. Una auditoría de seguridad mejora significativamente la confianza e identifica riesgos conocidos, pero ninguna auditoría profesional puede garantizar que el software no tenga vulnerabilidades.