Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Convierte datos de registro en búsquedas SPL claras y útiles.
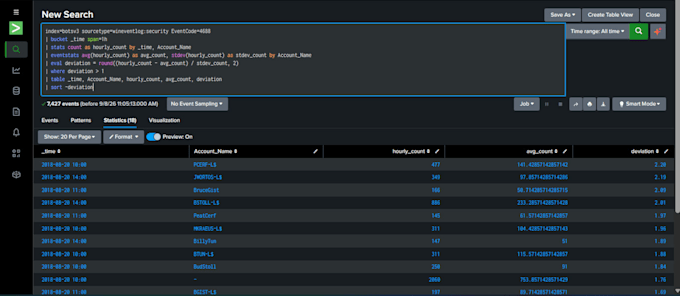
Escribo y optimizo consultas SPL en Splunk para ayudarte a buscar, filtrar y entender grandes volúmenes de datos de registro, ya sea reduciendo un conjunto de datos enorme a eventos específicos, extrayendo campos clave o creando una búsqueda reutilizable para monitoreo continuo.
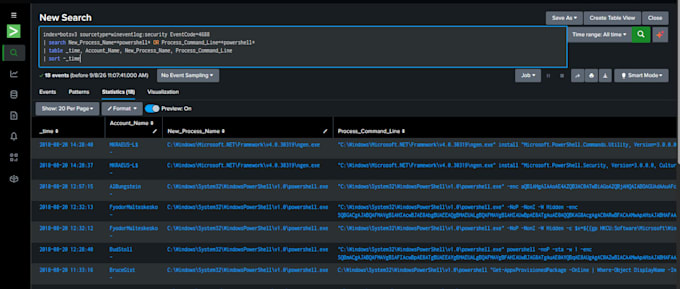
Ejemplo de mi trabajo: Usando registros de eventos de seguridad de Windows, construí una búsqueda para detectar actividad sospechosa en PowerShell, mostrando eventos de ejecución de procesos con banderas codificadas o en ventanas ocultas, una técnica común para ocultar actividades maliciosas. Encontró 18 eventos relevantes de miles, y fue directo a lo que realmente necesita investigación.
Lo que puedo hacer:
Antes de ordenar, ten listo:
Convirtamos tus registros en respuestas.
Traducción automática
¿Necesito darte acceso a mi instancia de Splunk?
Sí, o puedes enviar datos de registro de muestra/exportados en su lugar
¿Con qué fuentes de logs puedes trabajar?
La mayoría de los registros estándar ingeridos en Splunk, registros de seguridad, eventos del sistema, actividad de procesos, registros de red y más
¿Funcionará la búsqueda a largo plazo o es solo para un uso puntual?
Las consultas estándar y premium están diseñadas para ser reutilizables, no solo una respuesta única.
¿Puedes crear búsquedas para caza de amenazas, no solo filtrado básico?
Sí, puedo construir búsquedas en torno a indicadores específicos, patrones o comportamientos sospechosos, como el ejemplo de PowerShell en mi gig.