Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
GRC de ciberseguridad y documentación de seguridad
Crego políticas y procedimientos de ciberseguridad claros y prácticos adaptados a tu organización, industria y requisitos acordados.
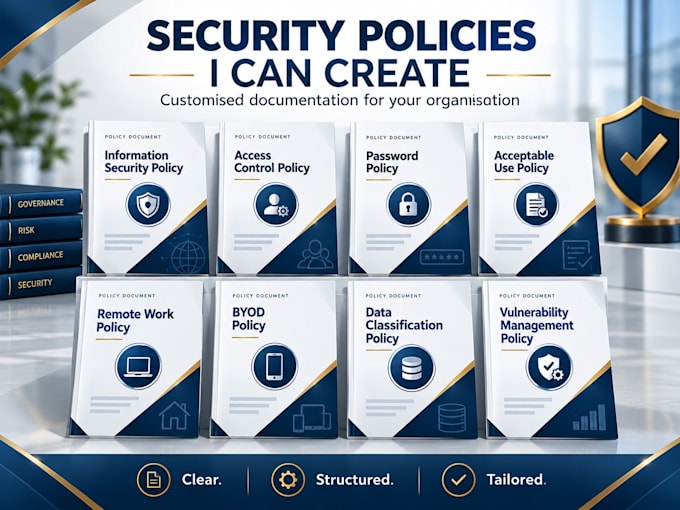
Los documentos pueden incluir:
Política de Seguridad de la Información
Política de Uso Aceptable
Política de Control de Accesos
Política de Contraseñas
Política de Trabajo a Distancia
Política BYOD
Política de Clasificación de Datos
Política de Copia de Seguridad y Recuperación
Política de Gestión de Vulnerabilidades
Política de Gestión de Cambios
Cada documento puede incluir propósito y alcance, roles y responsabilidades, requisitos de la política, secciones de revisión y pautas prácticas de implementación.
Paquetes:
Básico: 1 política de ciberseguridad personalizada.
Estándar: hasta 3 políticas de seguridad personalizadas.
Premium: hasta 5 políticas personalizadas con guía de implementación y alineación con ISO 27001 o NIST cuando corresponda.
Recibirás archivos DOCX y PDF profesionalmente estructurados y editables.
Por favor envíame un mensaje antes de encargar si necesitas documentación específica de un marco, múltiples políticas relacionadas o un alcance personalizado.
Este servicio ofrece soporte de documentación de ciberseguridad y no constituye asesoría legal, certificación acreditada ni auditoría independiente de cumplimiento.


Traducción automática
¿Puedes crear una política para mi organización específica?
Sí. adapto el documento según el tipo de organización, la industria, el entorno de trabajo, los requisitos de seguridad y la información que me des.
¿Puedes alinear las políticas con ISO 27001 o NIST?
Sí. Las políticas relevantes pueden estructurarse tomando como referencia los requisitos de ISO 27001 o NIST. Esto no constituye una certificación ni una auditoría de cumplimiento acreditada.
¿Qué formatos de archivos recibiré?
Recibirás un archivo editable DOCX y una versión en PDF de la documentación completada.
¿Puedo pedir una política de ciberseguridad que no esté listada?
Sí. Envíame el nombre de la política y los requisitos antes de hacer el pedido, y confirmaré si se ajusta al alcance del Gig.
¿Ofreces asesoramiento legal o garantizas el cumplimiento?
No. Este servicio ofrece soporte de documentación de ciberseguridad. No proporciona asesoría legal, certificación ni garantiza el cumplimiento normativo.