Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Desarrollador de apps móviles, web, IA, seguridad de aplicaciones
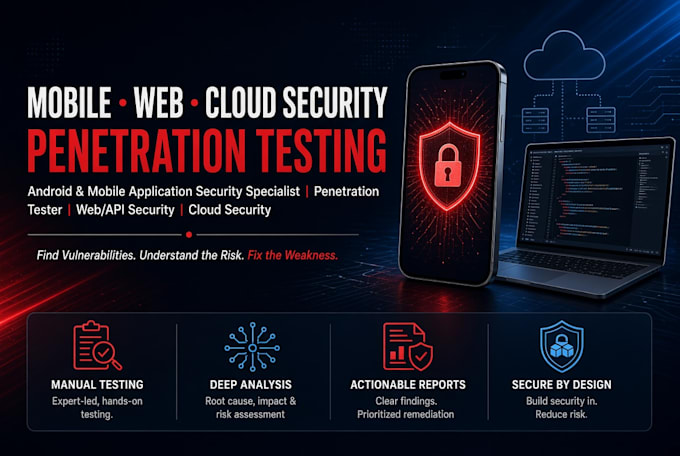
Realizaré una evaluación de seguridad autorizada y una prueba de penetración de tu entorno móvil, web, API o en la nube.
Mi enfoque es identificar debilidades de seguridad reales, validar los hallazgos, evaluar su impacto potencial y proporcionar remediaciones prácticas, no simplemente generar resultados de escáner automatizados.
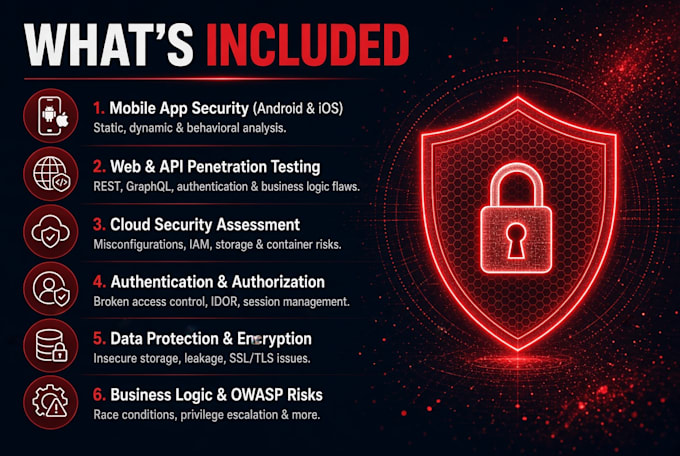
Mi experiencia abarca seguridad de Android y aplicaciones móviles, seguridad de aplicaciones web, seguridad de API REST/GraphQL, evaluación de vulnerabilidades y seguridad en la nube. Mi especialización en Android/móvil incluye análisis de APK, pruebas estáticas y dinámicas, pruebas de autenticación y autorización, evaluación de almacenamiento de datos inseguro, controles de seguridad de la aplicación y riesgos de seguridad móvil. También realizo pruebas web centradas en OWASP, pruebas de seguridad de API y evaluaciones de configuración/endurecimiento de la seguridad en la nube.
Según el paquete seleccionado y el alcance acordado, recibirás un informe de seguridad estructurado que contiene hallazgos validados, severidad, componentes afectados, evidencia, impacto de seguridad y recomendaciones de remediación accionables.
Todas las pruebas se realizan únicamente contra sistemas y aplicaciones para los que el cliente tiene autorización.
Rango de edad:
Joven
Educación:
Educación secundaria
Dispositivo:
Linux
•
iPhone
•
Teléfono móvil Android
•
Tableta Android
Idioma:
Árabe
•
Inglés
•
Nigeriano
Traducción automática
¿Qué puedes evaluar?
Puedo evaluar aplicaciones Android/móviles autorizadas, aplicaciones web, API REST/GraphQL y entornos en la nube seleccionados. El alcance exacto depende del paquete y de los objetivos de la evaluación acordados.
¿Realizas pruebas de penetración manuales?
Sí. Las herramientas automatizadas pueden apoyar la evaluación, pero los hallazgos se investigan y validan en lugar de depender únicamente de los resultados de escaneo automatizados.
¿Puedes probar tanto una aplicación como su API?
Sí. Una aplicación Android/móvil y su API de soporte pueden evaluarse juntas cuando estén incluidas en el paquete seleccionado y en el alcance autorizado.
¿Qué recibiré después de la evaluación?
Recibirás un informe de seguridad estructurado que cubre los hallazgos identificados, severidad, componentes afectados, evidencia, posible impacto y remediación recomendada.
¿Puedes volver a probar las vulnerabilidades después de solucionarlas?
Sí. La retest de remediaciones puede incluirse cuando se especifique en el paquete seleccionado o adquirirse como un servicio adicional.