Explorar las categorías
Explora
Fiverr Pro
Español
$
USD

Traducción automática
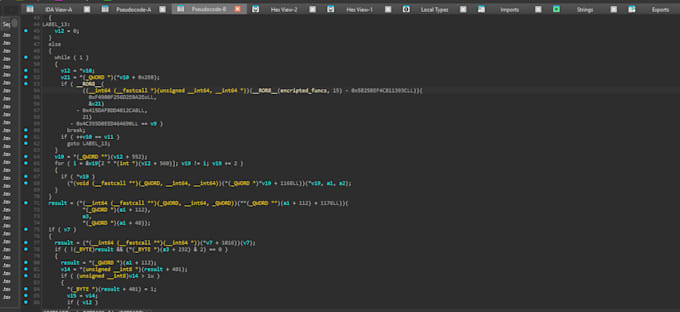
¿Tienes un binario de Windows sin código fuente y necesitas entender qué hace, cómo funciona o si contiene vulnerabilidades? Realizo análisis estático y dinámico de ejecutables, DLLs, servicios y drivers, entregando un informe técnico claro con hallazgos, flujo de ejecución y recomendaciones.
Mi especialidad es analizar componentes nativos de Windows: drivers en modo kernel, servicios privilegiados, código ofuscado o empaquetado. Trabajo regularmente con IDA Pro, Ghidra, WinDbg y x64dbg.
Lo que incluye el servicio:
Idiomas
Traducción automática
Traducción automática
¿Qué necesitas de mí?
El archivo binario, una breve descripción de lo que sabes y las preguntas específicas que quieres que responda.
¿Puedes analizar un driver?
Sí, también puedo trabajar con drivers en modo Kernel.
¿Proporcionas un PoC?
Solo en Premium si se confirma y es explotable una vulnerabilidad.
¿Es confidencial el análisis?
Sí, puedo firmar un NDA antes de comenzar.
