Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Arquitecto de seguridad en la nube centrado en AWS y el borde de Cloudflare
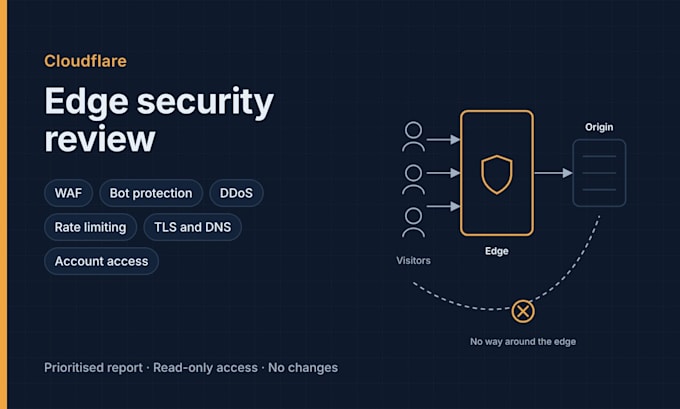
Una revisión de seguridad de la configuración de Cloudflare por un arquitecto de seguridad.
Qué revisaré, dependiendo de tu plan:
Lo que obtendrás: un informe con un resumen de una página, hallazgos clasificados por riesgo y lo que cada uno significa para tu negocio, y pasos claros para solucionarlos.
Acceso de solo lectura, sin cambios en tu configuración, sin tiempo de inactividad.
No incluido: cambios de configuración (ver mi gig de endurecimiento), código de aplicación, pruebas de penetración.
Proveedor de la nube:
Otros
Traducción automática
¿Qué recibo exactamente?
Un informe en PDF: un resumen de una página en inglés sencillo, luego cada hallazgo con su nivel de riesgo, qué significa para tu negocio y cómo solucionarlo. Las órdenes de endurecimiento también incluyen un registro de cambios que enumera cada modificación y cómo revertirla.
¿Qué acceso necesitas y es seguro?
Acceso de solo lectura para auditorías, creado con instrucciones paso a paso que te envío. Nunca pido contraseñas, acceso root ni credenciales personales, y puedes eliminar mi acceso en cuanto el trabajo esté terminado.
¿Qué paquete debo elegir?
Cloudflare: elige el paquete que coincida con tu plan, mostrado en tu panel de Cloudflare. AWS: cuenta tus cuentas y las aplicaciones en alcance. Si no estás seguro, mándame un mensaje y te recomendaré uno.
¿Esto causará tiempo de inactividad?
Las auditorías son de solo lectura y no cambian nada. Para el endurecimiento, cada cambio se acuerda contigo primero y se aplica por etapas, y todo lo que pueda bloquear a usuarios reales se introduce gradualmente.
¿Cuando empieza el tiempo de entrega?
Cuando tus requerimientos y acceso estén en su lugar. Si el acceso se retrasa, pediré una pequeña extensión en lugar de apresurar el trabajo.
¿Realizas pruebas de penetración?
No. Reviso y mejoro la configuración y la arquitectura. No ataco ni exploto tus sistemas.
¿Puedes solucionar los problemas que encuentres?
Sí, a través de mis gigs de endurecimiento. Si ordenas endurecimiento dentro de 30 días de una auditoría, te crédito la mitad del precio de la auditoría mediante una oferta personalizada.
¿Cómo manejas mis datos?
Solo leo la configuración, nunca copio tus datos comerciales, mantengo los hallazgos encriptados y los elimino 30 días después de la entrega. Puedo firmar un NDA razonable.
¿Puedes ayudar con un incidente de seguridad activo?
Envíame un mensaje primero. Si puedo ayudar depende de la situación y de mi disponibilidad en ese momento, así que no puedo garantizar los tiempos de respuesta ante incidentes.
¿Ofrecen soporte continuo?
Sí. Después de un primer proyecto, puedo ofrecer un acuerdo mensual para revisiones de configuración y consultas a medida que tu configuración vaya cambiando.
