Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Arquitecto de seguridad en la nube y líder en cumplimiento
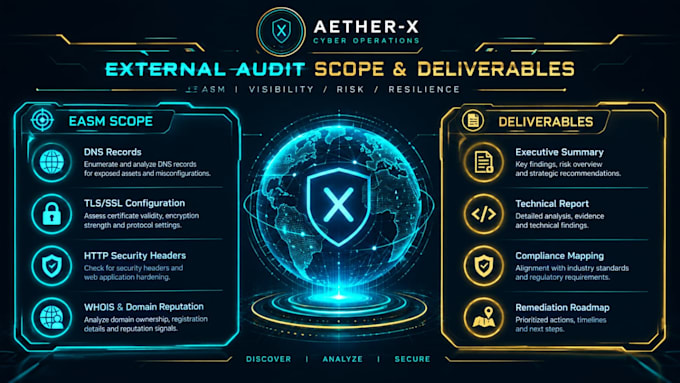
Auditoría de superficie de ataque externo (EASM) revisión de seguridad de DNS, TLS y HTTP
Tu consola de AWS puede estar perfectamente protegida y aún así estar expuesto a través de tus registros DNS públicos, una configuración TLS desactualizada o encabezados de seguridad HTTP faltantes.
LO QUE OBTIENES:
Resumen ejecutivo del perímetro externo
Informe de vulnerabilidades en DNS, TLS y encabezados HTTP
Análisis de WHOIS y reputación de dominio
Hoja de ruta de remediación accionable (registros y encabezados exactos para configurar)
¿POR QUÉ ELEGIR ESTE SERVICIO?
100% pasivo: nada se envía a tus servidores más allá de consultas públicas estándar.
Sin necesidad de acceso a AWS: análisis puramente externo, a nivel de perímetro.
Soluciones listas para copiar y pegar: cada hallazgo viene con una solución lista para usar.
CÓMO FUNCIONA Y ENTREGA:
¿No estás seguro si tu dominio está filtrando información que no debería? Averigüémoslo.


Proveedor de la nube:
Amazon Web Services
Experiencia:
Configuración
•
Otros
Traducción automática
¿Necesitas acceso a mis servidores o cuenta de AWS?
R: No, esto es una evaluación puramente externa y pasiva. Solo analizamos tu dominio y registros públicos.
¿Este escaneo afectará el rendimiento de mi sitio web?
R: No, todas las verificaciones son pasivas y no intrusivas. Tu sitio web y entorno en vivo permanecen intactos.
¿Qué debo proporcionar para comenzar?
R: Tu(s) dominio(s) público(s) y los detalles de la persona que autoriza esta evaluación. Proporcionaré un documento de Reglas de compromiso (RoE) para firmar.
¿Puedes ayudar a solucionar los problemas encontrados?
R: Como auditor externo, no podemos modificar la configuración en vivo de DNS/TLS/servidor web. Proporcionamos una hoja de ruta de remediación detallada con soluciones exactas para tu equipo. La opción Premium incluye un escaneo de re-verificación para confirmar el éxito.
¿Cuánto tiempo tarda en entregarse el informe?
R: Básico: 2 días, Estándar: 3 días, Premium: 5 días.