Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Tester de penetración de aplicaciones web, seguridad API, cazador de bug bounty
¿Por qué deberíamos trabajar juntos?
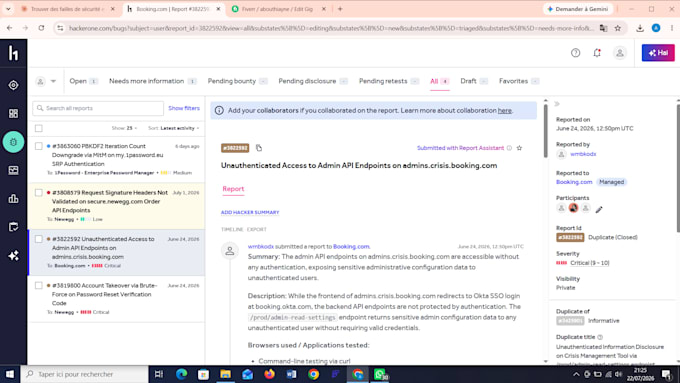
1. Soy un investigador de seguridad con informes verificados en HackerOne para Booking.com, Newegg y 1Password.
2. Pruebo tu aplicación manualmente como un atacante real, no solo con escáneres automatizados.
Envíame la URL de tu sitio web y la autorización para realizar la prueba.
Te proporcionaré lo siguiente:
- Evaluación completa de seguridad de tu aplicación web
- Pruebas de endpoints API para fallos en autenticación y control de acceso
- Pruebas de vulnerabilidades en lógica de negocio
- Informe profesional en PDF con calificaciones de severidad
- Recomendaciones paso a paso para solucionar los problemas
Herramientas: Burp Suite, Kali Linux, pruebas manuales.
Si tienes alguna pregunta, te invito a contactarme antes de hacer el pedido.

Traducción automática
¿Qué necesitas de mí para empezar a probar?
Necesito la URL de tu aplicación, credenciales de cuenta de prueba si aplica, y autorización por escrito para realizar la prueba de seguridad.
¿Tu prueba dañará mi sitio web o datos?
No. Utilizo métodos de prueba no destructivos. Identifico vulnerabilidades y las documentó sin causar daño alguno a tu aplicación o datos.
¿Qué recibiré al final?
Un informe profesional en PDF con todas las vulnerabilidades encontradas, calificaciones de severidad, capturas de pantalla como prueba y instrucciones paso a paso para solucionar cada problema.
¿Cuánto tiempo dura la prueba de seguridad?
La exploración básica toma 3 días, la auditoría completa 7 días y la prueba de penetración profunda 14 días, dependiendo del tamaño de tu aplicación.