Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Traducción automática
¿Un cliente te ha pedido tu informe SOC 2, pero tus políticas y evidencias están dispersas entre equipos?
He ayudado a equipos B2B y técnicos a convertir información compleja en documentación clara. Traigo esa experiencia a la preparación SOC 2 Tipo 1 y Tipo 2 para empresas SaaS, proveedores de software y proveedores de servicios de TI.
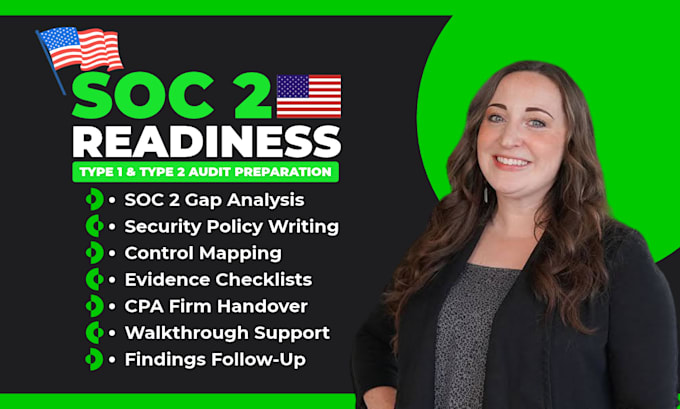
Dependiendo de tu paquete, puedo ayudarte con:
Te mostraré qué registros respaldan tus controles, dónde falta evidencia y qué debe hacer tu equipo a continuación. Con la coordinación de la auditoría, puedo unirme a los recorridos acordados como tu consultor y ayudar a tu equipo a responder a los hallazgos. La firma CPA independiente realiza el examen y emite el informe SOC 2 bajo un compromiso separado.
Envíame un mensaje con tu fecha objetivo y si ya tienes una firma CPA.
SOC 1 and SOC 2 Readiness with ISO 27001 Documentation
Idiomas
Traducción automática
Traducción automática
¿Qué incluye el análisis de brechas para la preparación SOC 2?
Reviso las políticas acordadas, la documentación de controles y las evidencias disponibles para un sistema. Obtendrás hallazgos escritos que explican qué puede demostrar tu equipo, qué falta en la documentación o evidencias y qué brechas priorizar primero.
¿Puedes ayudar con la preparación para la auditoría SOC 2 Tipo 1 y Tipo 2?
Sí. Para Tipo 1, te ayudo a organizar la documentación y las evidencias para la fecha acordada. Para Tipo 2, te ayudo a mapear los controles con los registros que tu equipo debe conservar durante el periodo de examen.
¿Puedes redactar políticas de seguridad SOC 2 para una empresa SaaS?
Sí. adapto las políticas acordadas a la forma en que trabaja tu equipo. Temas comunes: gestión de accesos, desvinculación de empleados y respuesta a incidentes. Tu equipo revisa y aprueba cada borrador.
¿Puedes ayudarme a encontrar una firma CPA y asistir a la auditoría SOC 2?
Sí. Puedo ayudarte a identificar una firma CPA independiente y organizar la entrega. Con tu aprobación y el acuerdo de la firma, puedo unirme a los recorridos, explicar la documentación que preparé y hacer seguimiento a las solicitudes. Tu equipo maneja las preguntas de primera mano y la aprobación formal.
¿El paquete incluye el informe SOC 2 final?
El paquete cubre los entregables de preparación o coordinación listados. Tú contratas directamente a la firma CPA independiente para el examen y el informe SOC 2. La firma establece su propia tarifa y calendario.
