Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Los escáneres automatizados te dan una falsa sensación de seguridad?
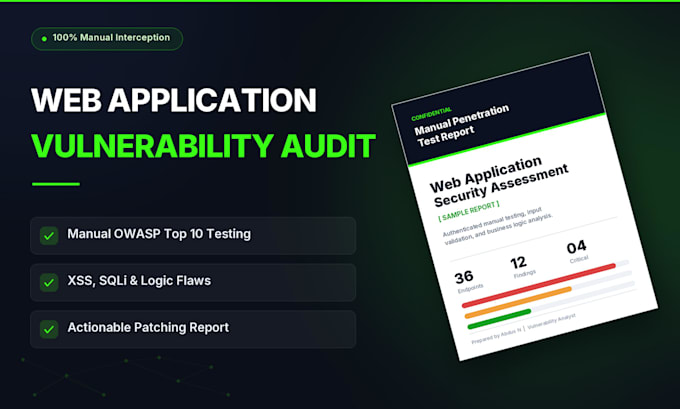
Muchas vulnerabilidades críticas en la web como IDOR, chained XSS y inyecciones SQL complejas son ignoradas por bots automatizados. Como Analista de Ciberseguridad, no solo hago clic en "escaneo". Realizo evaluaciones manuales de vulnerabilidades en aplicaciones web para descubrir exploits en la lógica de tu negocio en el mundo real.
Mi metodología:
El entregable: Recibirás un PDF limpio, de nivel ejecutivo, que detalla el alcance, los hallazgos validados manualmente con capturas de pantalla visuales de prueba de concepto (PoC) y pasos de remediación accionables.
Nota: Esta es una evaluación de seguridad autorizada, legal y ética. Requiero estrictamente autorización por escrito y prueba de propiedad del dominio antes de realizar pruebas.
Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
C/C++
•
PHP
•
Python
•
SQL
Dispositivo:
Linux
Traducción automática
¿En qué se diferencia esto de un escaneo automatizado?
Los escáneres automatizados no pueden entender la lógica del negocio. Intercepto manualmente el tráfico web para encontrar fallos específicos del contexto como IDOR o escalada de privilegios que los bots fácilmente pasan por alto.
¿Esto afectará mi sitio web en vivo?
No. Utilizo metodologías de prueba seguras y no destructivas. Sin embargo, siempre se recomienda proporcionar un entorno de staging o desarrollo para una evaluación más exhaustiva.
