Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero de Seguridad en la Nube, Ingeniero SOC, Hacker Ético
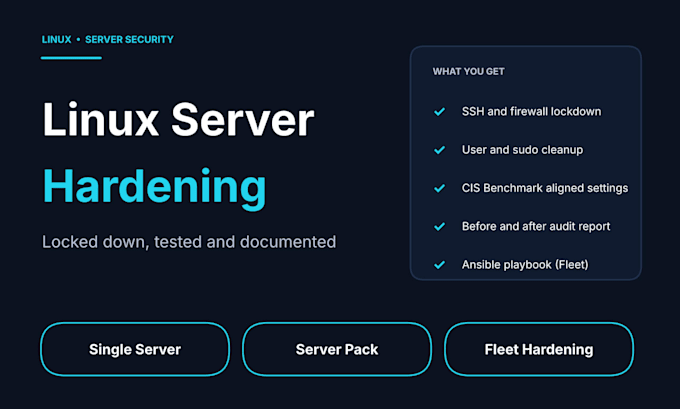
¿Tu servidor Linux está corriendo con configuraciones por defecto? Yo endurezco servidores como ingeniero SOC, así que sé qué es lo que primero intentan los atacantes. Bloquearé el tuyo, comprobaré que nada se rompa y te daré un informe claro de antes y después.
LO QUE HAGO
SISTEMAS COMPATIBLES
Servidores basados en Ubuntu, Debian y RHEL (Rocky, AlmaLinux, CentOS).
CÓMO FUNCIONA
Escríbeme primero con tu configuración. Trabajo en una ventana de mantenimiento o en una copia para que tus servicios sigan activos, y explico cada cambio que hago.
Los paquetes más altos añaden más servidores, un playbook de Ansible reutilizable y una llamada de entrega.
Sistema operativo:
Linux
Traducción automática
¿El endurecimiento afectará mis servicios?
Trabajo en una ventana de mantenimiento o en una copia, hago cambios en pasos pequeños y pruebo tras cada uno. Si un cambio podría romper algo, pregunto primero.
¿Qué acceso necesitas?
Acceso SSH con sudo, usando credenciales temporales o llaves que puedas revocar después. Nunca envíes contraseñas por chat.
¿Garantizas que mi servidor estará seguro?
Nadie puede garantizarlo al 100%. Obtendrás una configuración endurecida que cierre los caminos de ataque más comunes, además de un informe que muestra exactamente qué cambió.
