Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
¿Tu API está filtrando datos o dejando que usuarios accedan a cosas que no deberían? Descúbrelo antes de que lo haga alguien más.
Pruebo APIs REST y GraphQL en busca de debilidades reales de seguridad y te entrego un informe claro en el que tus desarrolladores pueden actuar.
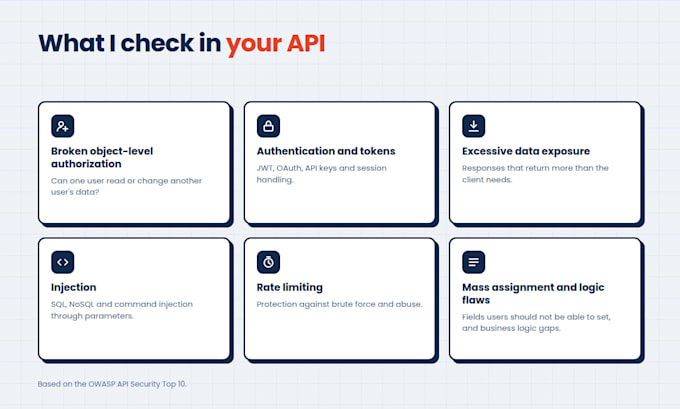
QUÉ REVISEO
- Autorización a nivel de objeto rota (¿puede un usuario acceder a los datos de otro usuario?)
- Autenticación y manejo de tokens (JWT, OAuth, llaves de API)
- Exposición excesiva de datos en las respuestas
- Vulnerabilidades de inyección (SQL, NoSQL, comandos)
- Limitación de tasa y protección contra ataques de fuerza bruta
- Asignación masiva y fallos de lógica de negocio
LO QUE OBTENDRÁS
- Informe en PDF con hallazgos clasificados por severidad
- Reproducción paso a paso de cada problema
- Recomendaciones de solución en lenguaje claro
- Retrial gratuito tras aplicar las correcciones (paquetes Full y Deep)
CÓMO FUNCIONA
1. Envías la documentación de la API (colección Postman, archivo OpenAPI/Swagger o lista de endpoints) y cuentas de prueba.
2. Acordamos alcance y ventana de pruebas.
3. Pruebo usando técnicas manuales y herramientas de confianza.
4. Recibes el informe y respondo tus preguntas.
Solo pruebo APIs que posees o para las que tengas autorización, en un entorno de staging cuando sea posible. Tus hallazgos permanecerán confidenciales.
Envíame un mensaje antes de hacer una orden para APIs grandes o complejas.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Cybersecurity Professional
Idiomas
Traducción automática