Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Canadá
Crearé políticas de seguridad ISO 27001, evaluaciones de riesgos y documentación GRC
La AI avanza más rápido que las políticas de la mayoría de las empresas pueden seguir.
Si un cliente, inversor o tu junta te ha dicho "necesitas una política de AI", te ayudaré a implementarla rápidamente, sin contratar a un consultor de cumplimiento completo.
Soy un profesional en Seguridad de la Información que ha realizado este trabajo en organizaciones reales. He revisado herramientas de proveedores de AI contra las normas ISO 27001 y SOC 2, señalado riesgos antes de la adopción y redactado las políticas que regulan cómo el personal usa la AI día a día.
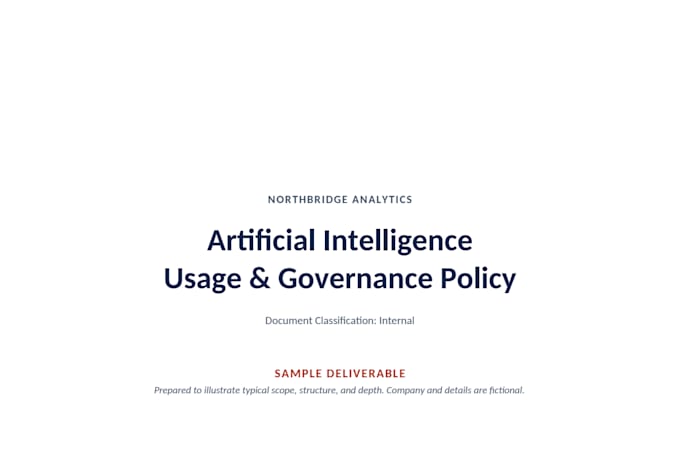
Obtendrás una política clara y práctica de uso de AI adaptada a tu negocio, no una plantilla genérica sacada de un blog. Cubro las reglas de uso para empleados, límites en el manejo de datos (qué nunca debe ingresarse en una herramienta de AI pública) y consideraciones de riesgo de proveedores, para que puedas demostrar a clientes y partes interesadas que tomas esto en serio.
Ya seas una startup intentando cerrar un trato con una empresa grande o un pequeño negocio que solo necesita límites antes de que tu equipo comience a usar herramientas de AI libremente, te entregaré un documento que realmente puedas usar.
Hablemos sobre lo que tu negocio necesita. Envíame un mensaje antes de ordenar si no estás seguro de qué paquete es el adecuado.