Construiré y afinaré reglas de detección de Splunk SIEM y búsquedas de correlación

Parte de la información se ha traducido automáticamente.

Arabia Saudita

Hablo Árabe, Inglés

Experto en Defensa en Ciberseguridad

Soy un Experto en Defensa en Ciberseguridad con siete años de experiencia en servicios de seguridad gestionada en los sectores regulados de Arabia Saudita. Me especializo en defensa Informada por amen...
Acerca de este Servicio

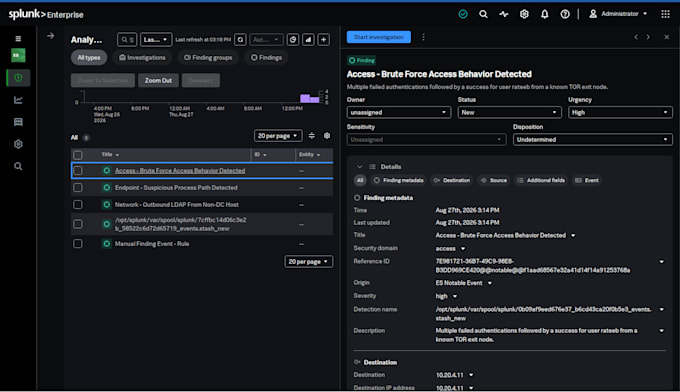
Construyo contenido de detección para Splunk que se dispara ante un comportamiento real de atacantes y permanece en silencio ante otros.

Siete años en operaciones de seguridad, la mayor parte en ingeniería de detección. He redactado y afinado búsquedas de correlación en entornos Splunk ES empresariales y he mapeado más de 274 reglas a MITRE ATT&CK.

Lo que obtendrás

  • Lógica de SPL funcionando y probada, no pseudocódigo
  • Reglas mapeadas a técnicas de MITRE ATT&CK
  • Afinación para que tus analistas no se ahoguen en falsos positivos
  • Documentación: qué detecta cada regla, qué fuentes de datos necesita, cómo es un verdadero positivo

Solicitudes comunes que gestiono

  • Nuevas detecciones para una amenaza o técnica específica
  • Corrección de reglas ruidosas que los analistas ya han dejado de revisar
  • Análisis de brecha de cobertura frente a MITRE ATT&CK
  • Mapeo de campos CIM y validación de fuentes de datos

Para empezar necesito

Tu versión de Splunk, los índices y sourcetypes en alcance, qué fuentes de datos están integradas y eventos de muestra sanitizados. No logs de producción, no IPs reales ni nombres de host.

¿No estás seguro de lo que necesitas? Envíame un mensaje primero y te diré con honestidad si puedo ayudar.
Etiquetas relacionadas