Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Desarrollador de software y seguridad de aplicaciones
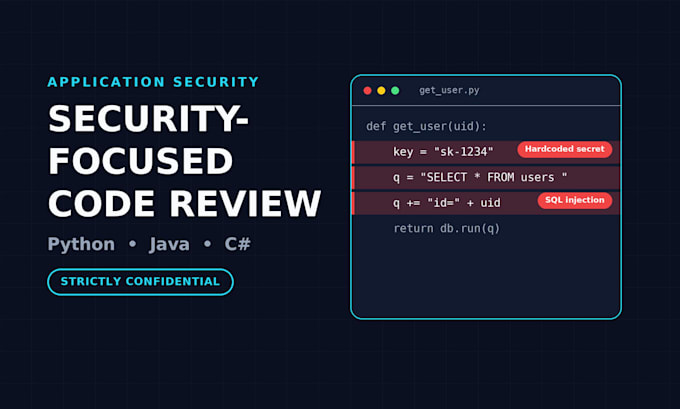
¿Tu código es seguro? Te ayudaré a identificar posibles vulnerabilidades y a mejorar la seguridad de tu aplicación.
Ofrezco revisiones de seguridad centradas en el código fuente para aplicaciones en Python, Java y C#.
Qué puedo revisar:
Qué recibirás:
Mi objetivo es proporcionar retroalimentación accionable que puedas entender y usar para mejorar tu código.
Antes de pedir tu servicio:
Por favor, contáctame con el lenguaje de programación, contexto del proyecto, tamaño aproximado del código fuente y los archivos o componentes que quieres revisar.
Tu código fuente será tratado como confidencial y manejado con cuidado.

Tecnología de desarrollo:
Java
Experiencia:
Código limpio
•
Otros
Traducción automática
¿Qué lenguajes de programación admite?
Python, Java y C#.
¿Qué tipos de problemas de seguridad buscas?
Dependiendo del contexto de tu aplicación, puedo revisar validación de entradas, riesgos de inyección, lógica de autenticación y autorización, manejo de datos sensibles, patrones de codificación inseguros, manejo de errores y otros temas de seguridad relevantes.
¿Qué recibiré al final de la revisión?
Recibirás un informe de revisión estructurado que contiene los hallazgos identificados, referencias de código relevantes, descripciones, impactos potenciales, estimaciones de severidad cuando apliquen y recomendaciones prácticas de remediación. También se pueden incluir capturas anotadas cuando sean útiles.
¿Revisas aplicaciones completas o solo archivos específicos?
El alcance de la revisión depende del paquete que elijas. Los paquetes tienen límites en el tamaño del código fuente relevante y en la cantidad de archivos. Por favor, contáctame antes de pedir para confirmar el alcance.
¿Necesito proporcionar el código fuente?
Sí. Necesitas aportar los archivos de código fuente relevantes y cualquier contexto técnico necesario.
¿Puedes revisar código generado por IA?
Sí. El código generado por IA puede ser revisado siguiendo el mismo enfoque centrado en la seguridad que para cualquier otro código fuente. La revisión se enfoca en posibles debilidades de seguridad, supuestos inseguros y problemas de implementación dentro del alcance acordado.
¿Vas a arreglar las vulnerabilidades que identifiques?
No, el servicio estándar se centra en identificar y explicar los problemas de seguridad. No incluye implementar arreglos, aunque en el informe pueden darse ejemplos de buenas prácticas.
¿Puedes garantizar que mi aplicación es segura después de la revisión?
No. Una revisión de código fuente tiene limitaciones inherentes y no puede garantizar que se identifiquen todas las vulnerabilidades ni que una aplicación sea completamente segura. Los resultados dependen del código proporcionado, del contexto y del alcance de la revisión.
¿Utilizas herramientas de IA para analizar o procesar mi código fuente?
No envío, subo ni comparto tu código fuente con herramientas o servicios de IA externas. Todas las revisiones de código se realizan de forma manual, asegurando que tu código propietario no quede expuesto a plataformas de IA de terceros a través de mi proceso de revisión. Tu código fuente permanece confidencial durante toda la evaluación.